El dato bajo dos normativas: compatibilizar RGPD y Esquema Nacional de Seguridad sin paralizar la innovación
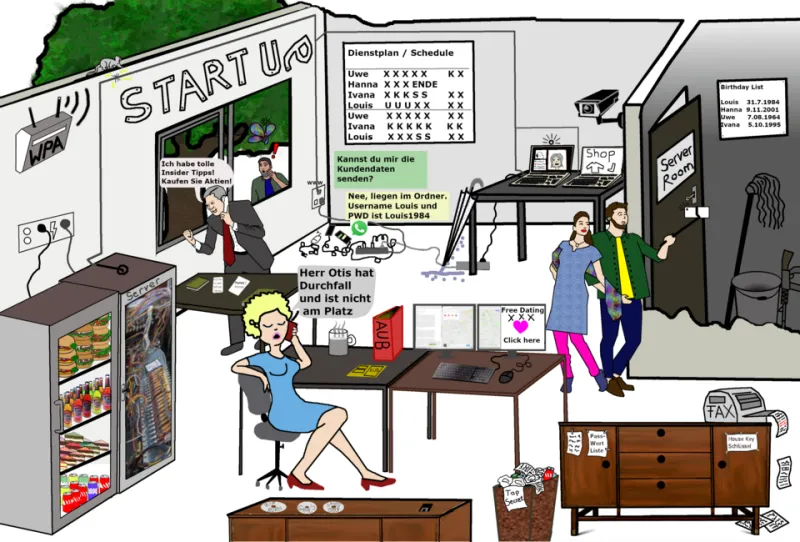
Photo: Eschenzweig, CC BY-SA 4.0, via Wikimedia Commons
La mayoría de las pymes españolas que acometen proyectos de digitalización descubren tarde que el dato es, simultáneamente, su activo más valioso y su mayor fuente de riesgo regulatorio. El Reglamento General de Protección de Datos (RGPD) marca el marco europeo, el Esquema Nacional de Seguridad (ENS) añade exigencias propias del contexto español y, desde 2024, la directiva NIS2 amplía el perímetro de obligaciones a sectores que antes quedaban fuera. El reto no es solo cumplir: es cumplir sin que cada decisión técnica requiera seis comités y tres dictámenes jurídicos.
Cuando el cumplimiento se convierte en excusa
Hay dos patologías igual de frecuentes y igual de caras. La primera es la improvisación: lanzar un CRM, una app de cliente o un panel de analítica sin evaluación previa de impacto, y afrontar después las correcciones a posteriori. La segunda es el inmovilismo: utilizar el cumplimiento como pretexto para no lanzar nada, con la consecuencia de que la competencia avanza mientras el proyecto sigue "pendiente de revisión legal".
Ambas derivan del mismo problema: la ausencia de un marco de gobernanza del dato que traduzca la normativa en criterios operativos que los equipos técnicos puedan aplicar por sí mismos.
Un caso ilustrativo: una metalúrgica de la provincia de Valencia
Considere una pyme industrial hipotética de la comarca de la Safor, con 90 empleados, que decide modernizar su cadena de suministro con una plataforma en la nube. El proyecto incluye datos personales de trabajadores (control de turnos), de clientes (portales de pedidos) y telemetría de maquinaria.
El primer intento fracasa: el departamento jurídico bloquea la migración por indefinición sobre la residencia de los datos y el responsable técnico propone soluciones propias que no cubren las garantías exigidas. El proyecto se paraliza cuatro meses.
El segundo intento funciona porque cambia el enfoque. En lugar de negociar proyecto a proyecto, la empresa:
- Clasifica su información en tres niveles de criticidad, alineados con las categorías del ENS.
- Elige un proveedor cloud con regiones de datos en la Unión Europea y certificaciones reconocidas por el Esquema (ISO 27001, y en su caso certificación ENS específica).
- Redacta un registro de actividades de tratamiento vivo, no un documento archivado.
- Incorpora la evaluación de impacto en el diseño del proyecto, no como trámite final.
El resultado: la plataforma se despliega en seis semanas y la auditoría posterior no encuentra incidencias relevantes.
Errores habituales que conviene evitar
Confundir consentimiento con legitimación. Muchas organizaciones siguen pidiendo consentimiento para tratamientos que en realidad se apoyan en otras bases legales (ejecución de contrato, interés legítimo), generando fricción innecesaria con clientes y trabajadores.
Tratar el ENS como un asunto exclusivamente público. Aunque nació vinculado al sector público, la contratación con administraciones exige a sus proveedores cumplir el Esquema. Una pyme que aspire a licitar sin esa preparación perderá convocatorias enteras.
Olvidar NIS2 en la cadena de suministro. Las empresas esenciales e importantes exigirán garantías a sus proveedores. Ser el eslabón débil de un cliente grande es hoy un riesgo comercial, no solo jurídico.
Duplicar documentación. RGPD y ENS comparten buena parte de sus exigencias (análisis de riesgos, gestión de incidentes, control de accesos). Gestionarlas por separado multiplica el coste sin añadir garantías.
Una checklist para el responsable de innovación
- ¿Existe un inventario actualizado de los tratamientos de datos personales y de los activos de información?
- ¿Está clasificada la información según niveles de seguridad compatibles con el ENS?
- ¿Se han evaluado los proveedores cloud (certificaciones, ubicación de datos, cláusulas contractuales) antes de contratar?
- ¿Hay un procedimiento de gestión de incidentes con plazos de notificación definidos (72 horas ante la AEPD en caso de brecha)?
- ¿Se realizan evaluaciones de impacto cuando el tratamiento es de alto riesgo?
- ¿El personal recibe formación periódica y trazable?
- ¿Existe un comité o punto único que arbitre entre innovación y cumplimiento, con capacidad de decisión real?
Cumplimiento como ventaja competitiva
Bien gestionado, el marco normativo deja de ser un freno y se convierte en un sello de confianza: facilita el acceso a contratación pública, tranquiliza a los clientes corporativos y reduce el coste de los incidentes. La clave está en diseñar los procesos una sola vez, con criterio, en lugar de improvisar en cada proyecto.
En Aifos Solutions acompañamos a empresas españolas en la construcción de esa gobernanza del dato, desde la clasificación de la información hasta la selección de proveedores tecnológicos conformes con el ENS. Si su organización está evaluando un proyecto que toca datos personales o servicios digitales, merece la pena empezar por el marco, no por la herramienta.